Sprzętowy brzeg sieci i izolowane strefy (Perimeter & VLAN)
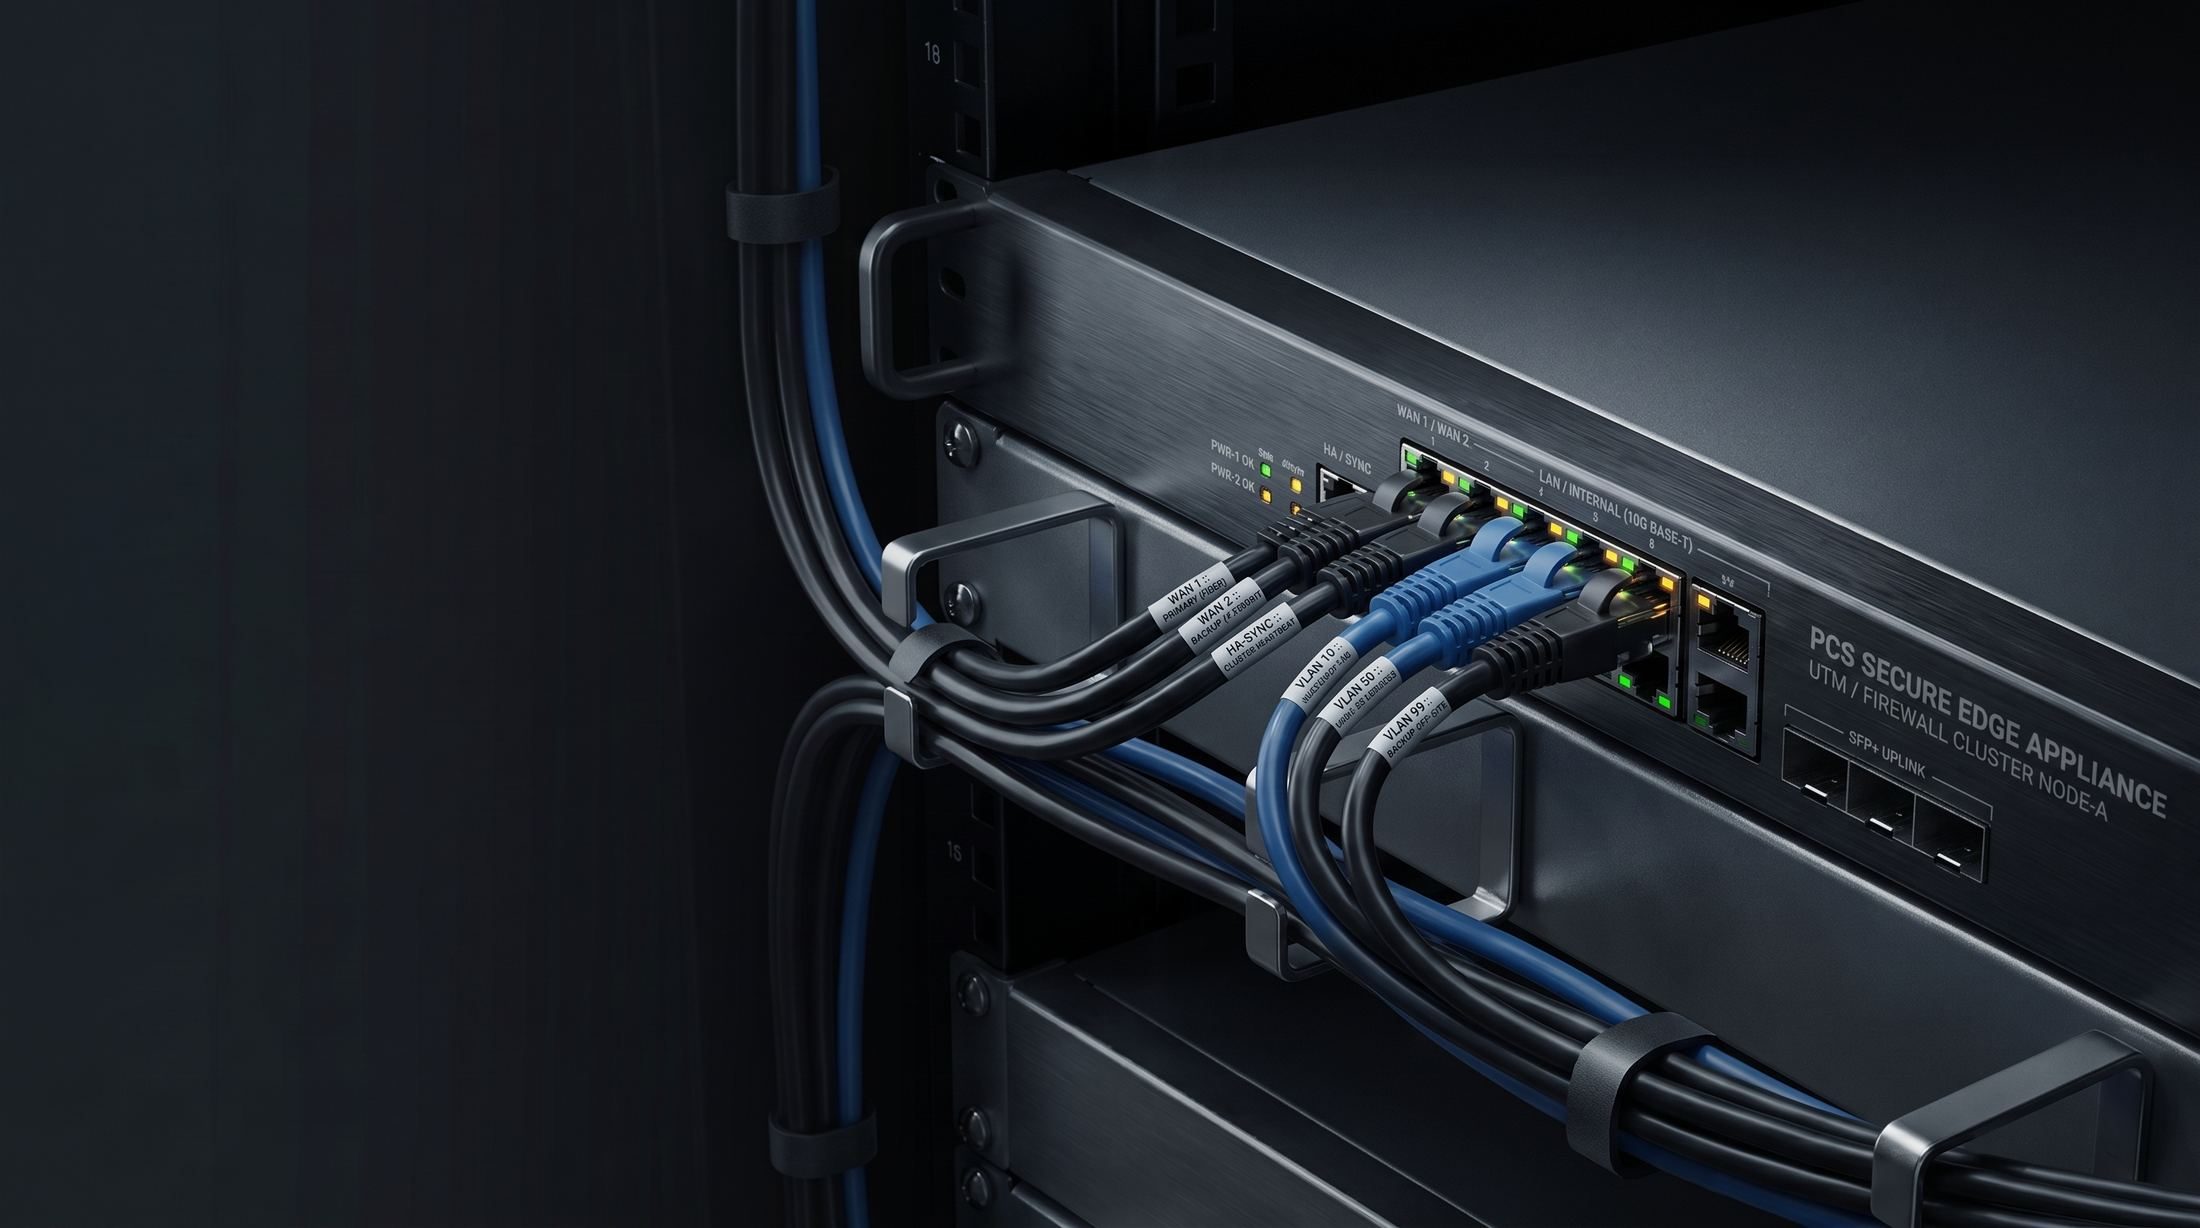
Wdrażamy zaawansowane zapory sieciowe UTM / NGFW, często konfigurowane w redundantne klastry wysokiej dostępności (HA Failover). Dzielimy infrastrukturę na logicznie odseparowane sieci (VLAN) — oddzielamy stacje robocze od serwerów produkcyjnych, baz danych, automatyki budynkowej (IoT/AV) oraz sieci gościnnych, blokując ruch poprzeczny w razie infekcji.